MCP-Server und Datenschutz: was der Betreiber mit Ihren Notizen macht
by Andreas Tissen ·
Pando selbst schickt Ihre Notizen an kein Sprachmodell. Im Code von Pando steht kein einziger Aufruf einer Modell-API, weder von OpenAI noch von Anthropic noch von Google. Die Datenschutzerklärung nennt fünf Empfänger, für Hosting, Anmeldung, Sicherungskopien, Zahlungen und E-Mail. Für ein Sprachmodell ist keiner davon genannt.
Genau diese Frage fehlt in den Ratgebern zu »MCP Server Datenschutz«. Am 23.09.2026 habe ich die acht deutschsprachigen Seiten gelesen, die eine Websuche nach diesen Wörtern zuerst ausgab und die sich öffnen ließen. Sie fragen, wo der Server läuft, ob ein Auftragsverarbeitungsvertrag vorliegt und wer was protokolliert. Ob der Betreiber eines gehosteten MCP-Servers Ihre Daten selbst an ein Modell weiterreicht, fragt keine von ihnen.
Die zweite Tatsache steht in den AGB, Version 1.3, Stand 19.09.2026: »Alle angegebenen Preise sind Endpreise. Gemäß § 19 UStG wird keine Umsatzsteuer berechnet und in Rechnungen nicht ausgewiesen.« Dieselben AGB sagen: »Die Basisversion ist unentgeltlich.«
Beides sind Sätze mit Datum und Fundstelle, und Sie können sie nachlesen, statt mir zu glauben. Ich baue Pando, einen Outliner mit einem gehosteten MCP-Server, und der Rest dieses Beitrags folgt demselben Muster. Jede Aussage über Pando ist ein Satz aus Datenschutzerklärung, AGB, Impressum oder Trust-Seite (englisch), eine Stelle im Code oder ein Versuch, den Sie selbst wiederholen können. Eine rechtliche Bewertung gebe ich nicht ab. Welche Rechtsgrundlage gilt, wer Empfänger ist und wie die Übermittlung abgesichert ist, steht in der Datenschutzerklärung, und dort gehört diese Frage hin.
Drei Stellen, an denen Ihre Daten vorbeikommen
Ein MCP-Server ist der Dienst, über den ein Agent wie Claude oder ChatGPT Werkzeuge aufruft: suchen, lesen, schreiben. Bei einem gehosteten Server sind an jedem Aufruf drei Stellen beteiligt.
- Der Betreiber des Servers. Er speichert Ihre Daten und hat eigene Auftragsverarbeiter. Die Frage ist, wer auf dieser Liste steht.
- Der Anbieter Ihres Agenten. Er bekommt alles, was ein Werkzeug zurückgibt. Anthropic schreibt in seiner Hilfe zu Custom Connectors, Stand 11.08.2026, Claude verbinde sich »from Anthropic's cloud infrastructure, rather than from your local device«.
- Das Token dazwischen. Damit weist sich der Agent aus. Die Frage ist, welche Tokens der Server annimmt und ob er sie weiterreicht.
Die Ratgeber, die ich gelesen habe, meinen fast immer einen Server, den eine Firma selbst vor ihr CRM stellt. Wer Claude oder ChatGPT an einen gehosteten Notizdienst anbindet, gibt die erste Stelle aus der Hand, denn dann betreibt ein anderer den Server. Wie die beiden Chat-Apps einen solchen Server überhaupt erreichen, steht in ChatGPT in a browser reaches your laptop only through MCP (englisch).
Wo die Ratgeber zu kurz greifen
Die Workflow-Agentur schreibt in einem Ratgeber vom 23.03.2026: »Ihre CRM-Daten, Kundenlisten und Geschäftsinformationen verlassen Ihr System nicht.« Für die Datenbank hinter dem Server gilt das. Was ein Werkzeug dem Agenten zurückgibt, geht trotzdem hinaus, nämlich zum Anbieter des Agenten. Dieselbe Agentur nennt den Modellanbieter in einem späteren Ratgeber vom 03.06.2026 auch ausdrücklich als Teil der Kette.
OpenAI sagt es in seiner API-Dokumentation »MCP servers«, gelesen am 23.09.2026, von der anderen Seite her: »MCP servers are third-party services, and data sent to an MCP server is subject to their data retention and data residency policies.« Pandos Datenschutzerklärung sagt es in Abschnitt 7 für die eigene Seite:
Was Sie einem Agenten freigeben, verlässt Pando und liegt beim Anbieter dieses Agenten. Dort gelten dessen Bedingungen, auch dazu, ob damit trainiert wird, und darauf haben wir keinen Einfluss.
Der zweite Punkt betrifft die Anmeldung. Der Blog collectivebrain.de schreibt in einem Beitrag vom 12.07.2026, zuletzt geändert am 12.08.2026, Remote-MCP-Server »müssen laut Protokoll-Spezifikation OAuth 2.1 mit PKCE implementieren«. Die Spezifikation ist an dieser Stelle weicher. In ihrem Kapitel über Autorisierung steht, in der Revision 2025-11-25 wie in der aktuellen 2026-07-28: »Authorization is OPTIONAL for MCP implementations.« Erst wenn ein Server über HTTP Autorisierung anbietet, soll er dem Kapitel folgen, und dann muss sein Autorisierungsserver OAuth 2.1 umsetzen. Ob ein Server überhaupt ein Token verlangt, müssen Sie also bei jedem Server einzeln nachsehen.
Einen Satz aus demselben Beitrag unterschreibe ich: »MCP regelt den technischen Zugriffsweg, nicht die rechtliche Verantwortung dahinter.« Cortina Consult schreibt am 08.09.2026 in dieselbe Richtung, entscheidend sei der konkrete Verarbeitungskontext: »welche Daten fließen, zu welchem Zweck, mit welcher Rechtsgrundlage und mit welchen Schutzmaßnahmen«. Den rechtlichen Teil beschreibt für Pando die Datenschutzerklärung. Den technischen können Sie mit sechs Fragen prüfen.
Sechs Fragen an jeden gehosteten MCP-Server
Die Liste taugt für jeden Anbieter, nicht nur für Pando:
- Schickt der Betreiber Ihre Daten an ein Sprachmodell?
- Zeigt die Zustimmungsseite Umfang und Zieladresse?
- Wie weit reicht der Agent danach, und wie engen Sie ihn ein?
- Nimmt der Server nur Tokens an, die er selbst ausgestellt hat?
- Wie lange gilt ein Token, und wie nehmen Sie es zurück?
- Wie kommen Sie mit Ihren Daten wieder heraus?
Darunter steht jeweils Pandos Antwort, mit Fundstelle. Die App spricht Englisch, darum stehen ihre Beschriftungen hier im Original.
1. Schickt der Betreiber Ihre Daten an ein Sprachmodell?
Die Datenschutzerklärung, Stand 18.09.2026, nennt in Abschnitt 4 wörtlich diese Empfänger:
- Cloudflare, Inc. (Hosting, Speicherung, E-Mail-Zustellung): weltweites Netz, Absicherung über EU-Standardvertragsklauseln und das EU-US Data Privacy Framework.
- Google LLC (Anmeldung, erst nach Ihrem Klick; und, wenn Sie es einrichten, Sicherungskopien in Ihr Google Drive): EU-US Data Privacy Framework.
- Dropbox, Inc. (nur Sicherungskopien, wenn Sie es einrichten): EU-US Data Privacy Framework.
- Stripe (nur Zahlungen, sofern genutzt): EU-US Data Privacy Framework.
- Resend (E-Mail-Versand, sofern genutzt): EU-US Data Privacy Framework.
Danach: »Eine Weitergabe an sonstige Dritte findet nicht statt, außer wir sind rechtlich dazu verpflichtet.« Abschnitt 7 heißt »Kein Training von KI-Modellen mit Ihren Inhalten« und sagt: »Wir verwenden Ihre Inhalte nicht, um KI-Modelle zu trainieren, weder eigene noch fremde, und wir geben sie zu diesem Zweck nicht an Dritte weiter.«
Der Code sagt dasselbe. Am 23.09.2026 habe ich alle Quelldateien von Pando nach den Adressen und Bibliotheken der gängigen Modellanbieter durchsucht: OpenAI, Anthropic, Googles Gemini- und Vertex-Schnittstellen, Mistral, Cohere, Groq, DeepSeek, OpenRouter, Hugging Face und Cloudflares eigenes Workers AI. Null Treffer. Zur Laufzeit braucht Pando genau ein fremdes Paket, @cloudflare/puppeteer, mit dem es die Vorschaubilder geteilter Links zeichnet. Die Worker-Konfiguration bindet kein Modell ein, und jeder fremde Dienst, den der Servercode unter einer festen Adresse aufruft, gehört Google, Dropbox, Stripe, Resend oder Cloudflare.
Die Trust-Seite fasst das so zusammen: »Pando has no AI sub-processor.« Und weiter: »The only model that ever sees your outline is the one you connected, with a key you issued and can take back.«
2. Zeigt die Zustimmungsseite Umfang und Zieladresse?
Eine Regel dazu steht in der aktuellen Revision 2026-07-28 der MCP-Spezifikation: Ein Autorisierungsserver »MUST clearly display the redirect URI hostname during authorization«. Sie gilt dort für Client ID Metadata Documents, eine Art, wie sich ein Client beim Server registriert, und diese Art bietet Pando nicht an. Als Frage an jeden Server taugt sie trotzdem, denn an diese Adresse geht der Code, aus dem das Token wird. Pandos Zustimmungsseite, im Code in src/server/oauth.js, zeigt vor dem Knopf »Allow« drei Dinge.
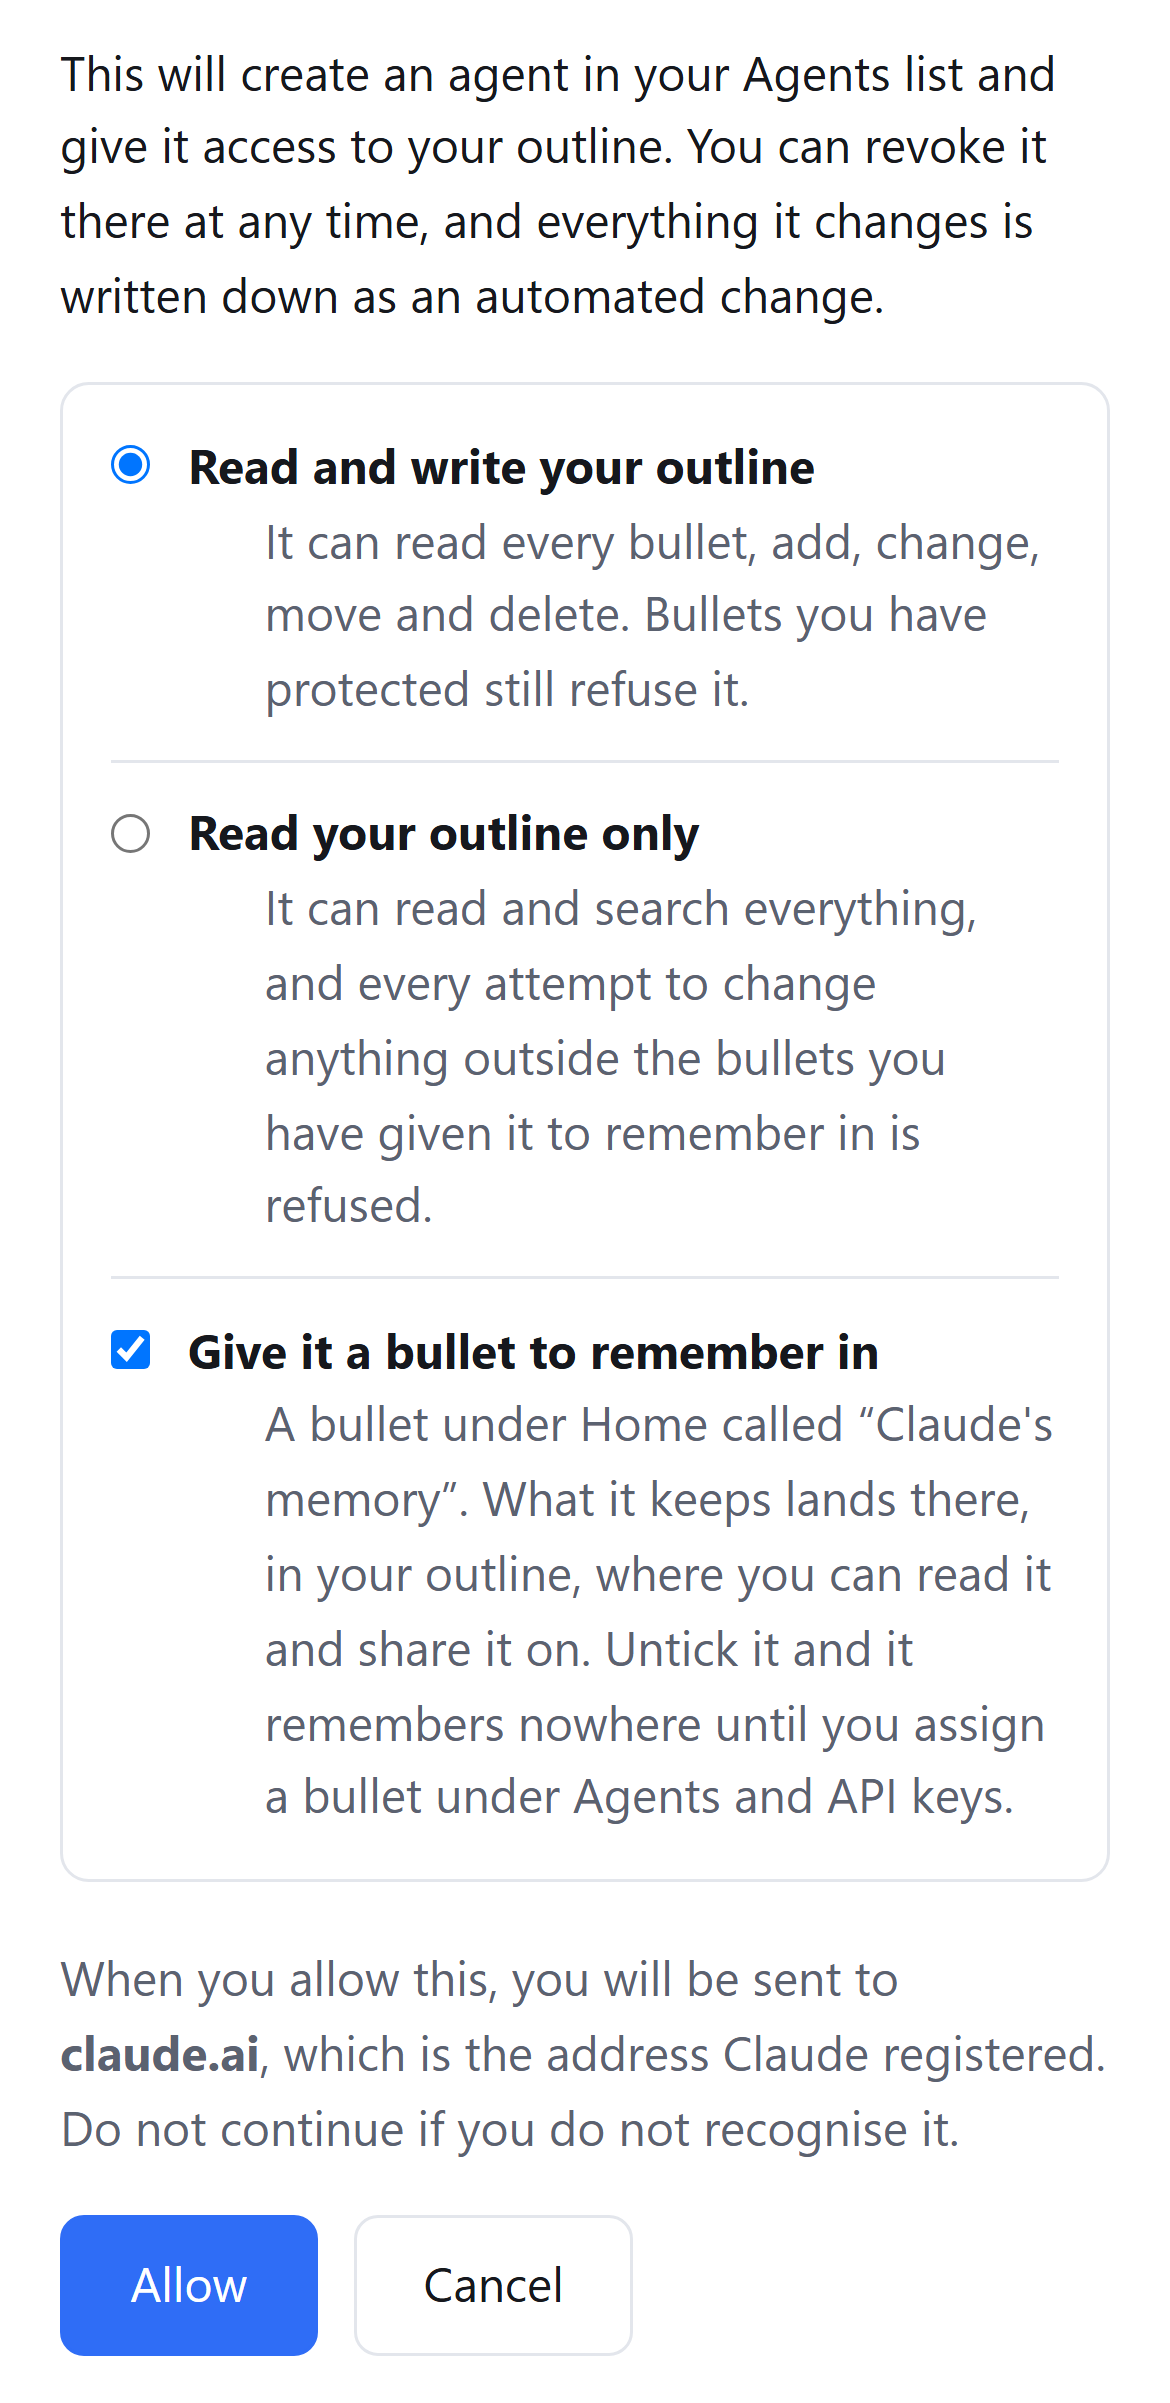
- Den Umfang. »Read and write your outline« heißt: »It can read every bullet, add, change, move and delete. Bullets you have protected still refuse it.« Die zweite Stufe, »Read your outline only«, heißt: »It can read and search everything, and every attempt to change anything outside the bullets you have given it to remember in is refused.«
- Ein Bullet zum Erinnern. Das Feld »Give it a bullet to remember in« ist vorausgewählt und legt unter Home ein Bullet für die Notizen des Agenten an. Auch bei »Read your outline only« darf er dort schreiben, denn Erinnern ist Schreiben. Warum so ein Bullet nützt, steht in Give your agent a memory (englisch).
- Die Zieladresse. »When you allow this, you will be sent to claude.ai, which is the address Claude registered. Do not continue if you do not recognise it.«
Über den beiden Stufen steht ein Satz, den Sie genau lesen sollten: »You can revoke it there at any time, and everything it changes is written down as an automated change.« Im Code heißt das Folgendes. Jede Anfrage mit einem Token gilt als automatisiert, und das entscheidet der Weg, auf dem sie ankommt, nicht ihr Inhalt. Jede Änderung landet als Zeile im Änderungsprotokoll der Datenbank, mit dem Agenten als Urheber. Sehen können Sie das in dem Moment, in dem es passiert: Schreibt ein Agent, pulsiert sein Chip etwa vier Sekunden lang in der oberen Leiste, und das Bullet erscheint auf Ihrem Bildschirm. Später hilft die Ansicht »Changes«. Sie listet, was in der letzten Stunde, am letzten Tag oder in der letzten Woche neu, geändert, erledigt oder gelöscht wurde, zeigt aber nicht, wer es war, und nach einem Agenten filtern lässt sie sich nicht.
3. Wie weit reicht der Agent danach, und wie engen Sie ihn ein?
Das sollten Sie wissen, bevor Sie »Allow« drücken. Ein Connector aus Claude oder ChatGPT bekommt bei Pando zunächst Ihre ganze Gliederung, zum Lesen und Schreiben oder nur zum Lesen. Die Datenschutzerklärung sagt in Abschnitt 3, ein verbundener Agent verarbeite »ausschließlich die Zweige, die Sie ihm freigeben«. Mit »Allow« geben Sie ihm zunächst die ganze Gliederung frei, und so bleibt es, bis Sie ihn enger fassen.
Dafür reicht ein Knopf. Öffnen Sie das Bullet, auf das der Agent beschränkt sein soll, dann in den Einstellungen »Agents and API keys«, und tippen Sie unter »Your agents« auf seine Zeile. Drücken Sie dort »Let it reach only«; der Knopf nennt das Bullet, in dem Sie gerade sind. Danach liest und schreibt der Agent nur noch dort und darunter, und er erinnert sich dort, auch wenn Sie »Read your outline only« gewählt hatten. Alles andere in Ihrer Gliederung sieht er nicht mehr. Wie so ein geteilter Zweig im Alltag aussieht, zeigt The branch you share with your agent (englisch).
Einzelne Bullets nehmen Sie ganz aus. Im Menü eines Bullets steht »Protect it from changes«, und Pando bestätigt: »Nothing can change or delete it, or anything under it, until you turn this off. That includes agents.« Auf einem geschützten Bullet führt derselbe Eintrag zu »How it is protected«. Stellen Sie dort »Refuses« auf »Agents only«, dann weist der Schutz nur Agenten ab, und am Bullet steht: »Protected from agents: an API key is refused, you can still edit it yourself«. Ein Agent kann einen Schutz setzen. Aufheben kann er ihn nicht.
4. Nimmt der Server nur Tokens an, die er selbst ausgestellt hat?
In keinem der acht Ratgeber kommt diese Regel vor, obwohl die Spezifikation sie mit MUST formuliert. In der Revision 2026-07-28 steht: »MCP servers MUST validate that access tokens were issued specifically for them as the intended audience«. Und: »MCP servers MUST NOT accept or transit any other tokens.« Dazu kommt: »The MCP server MUST NOT pass through the token it received from the MCP client.« Die Sicherheitshinweise zur Revision 2025-11-25 führen den Verstoß als Anti-Pattern unter dem Namen »Token Passthrough«: Ein Server nimmt ein Token an, ohne zu prüfen, ob es für ihn ausgestellt wurde, und reicht es an eine andere Schnittstelle weiter.
Bei Pando sieht das im Code so aus:
- Ein Token von Pando beginnt mit
pf_. Alles andere lehnt der Server ab, bevor er in der Datenbank nachsieht (src/server/agents.js). Ein Token mit diesem Anfang sucht er bei jeder Anfrage an/mcpüber seine SHA-256-Prüfsumme in Pandos eigener Tabelle, und ein widerrufenes lehnt er ab. - Ein Werkzeugaufruf verlässt den Server nicht. Er läuft im selben Worker gegen Pandos eigene API, mit einer Anfrage ganz ohne Authorization-Header (
src/server/mcp.js). Es gibt kein Token, das weitergereicht werden könnte. - Für Sicherungskopien in Google Drive oder Dropbox nutzt Pando Tokens, die Google und Dropbox an Pando selbst ausgestellt haben. Das Token eines Connectors ist nie darunter.
- Nennt ein Client bei der Anmeldung über den resource-Parameter einen anderen Server, lehnt Pando mit
invalid_targetab (src/server/oauth.js). - An
/mcpzählt kein Sitzungs-Cookie, nur ein Token (src/server/mcp.js).
Das können Sie von außen prüfen, ohne Konto. Schicken Sie ein fremdes Token an den Server, hier eines in der Form eines JWT:
curl -i -X POST https://pando.ink/mcp \
  -H "Authorization: Bearer eyJhbGciOiJIUzI1NiJ9.e30.x" \
  -H "content-type: application/json" \
  -d '{"jsonrpc":"2.0","id":1,"method":"tools/list"}'
Am 23.09.2026 um 12:33 UTC kam zurück:
HTTP/2 401
{"error":"invalid_token","error_description":"that is not a Pando access token; one issued here begins with pf_"}
Denselben Versuch können Sie an jeden MCP-Server richten, den Sie anbinden wollen. Ein Server, der auf ein fremdes Token mit Daten antwortet, prüft nicht, wem er glaubt.
5. Wie lange gilt ein Token, und wie nehmen Sie es zurück?
Hier weicht Pando von einer Empfehlung der Spezifikation ab. Die Revision 2026-07-28 sagt: »Authorization servers SHOULD issue short-lived access tokens to reduce the impact of leaked tokens.« Pandos Tokens laufen nicht ab. Die Antwort des Token-Endpunkts enthält mit Absicht weder eine Ablaufzeit noch ein Refresh-Token (src/server/oauth.js). Die Datenschutzerklärung sagt es in Abschnitt 6 für jeden API-Schlüssel eines Agenten: »Er läuft nicht ab, und der zweite Faktor gilt für ihn nicht: er ist gültig, bis Sie ihn widerrufen.«
Der Vorteil: Sie melden sich pro Chat-App einmal an und nicht immer wieder neu. Der Nachteil: Ein Token, das nie abläuft, müssen Sie selbst zurücknehmen, sobald Sie es nicht mehr brauchen. Wie Notion das anders regelt, steht in Pando vs Notion (englisch).
Zurücknehmen geht so. In den Einstellungen öffnen Sie »Agents and API keys«. Unter »Keys« steht dort jeder Schlüssel mit seinem Namen und dem Agenten, dem er gehört, und mit dem Hinweis »revoke«. Ein Tippen auf die Zeile widerruft ihn ohne Rückfrage, und die App meldet »Revoked«. Der Server prüft den Widerruf bei jeder Anfrage. Die Trust-Seite sagt es so: »Revoking is immediate: the key stops working on the next request.«
6. Wie kommen Sie mit Ihren Daten wieder heraus?
Die Datenschutzerklärung sagt in Abschnitt 8: »Der Export Ihrer Inhalte steht direkt in der App zur Verfügung.« Die App bietet dafür vier Formate an: »Markdown«, »OPML«, »Formatted text« und »Spreadsheet«. In den Einstellungen holt »Download everything« das ganze Konto in eine Datei. Wie ein Umzug zwischen Outlinern abläuft, steht in Moving in from your old outliner (englisch).
Das Konto löschen Sie unter »Delete my account«, mit dem Hinweis »permanent, with everything in it«. Sie tippen DELETE ein und drücken »Delete it all«. Vorher sagt die App, was dann passiert. Jedes Bullet, jede Freigabe, jeder Agent und jede Kopie, die Pando davon hält, ist sofort gelöscht und binnen 30 Tagen auch aus Caches und der Wiederherstellungshistorie der Datenbank verschwunden. Kopien, die Ihr nächtliches Backup in Ihre eigene Dropbox oder Ihr Google Drive geschickt hat, bleiben dort. Auf dem Server löscht dieser Schritt unter anderem Sitzungen, alle Tokens samt denen Ihrer Agenten, die Zugänge zu Google und Dropbox, Freigabelinks, Dateien und das Änderungsprotokoll (src/server/forget.js und src/server/store.js). Die Datenschutzerklärung, Abschnitt 5: »Kontodaten und Inhalte speichern wir, bis Sie Ihr Konto löschen.«
Was Pando nicht behauptet
Ein Beitrag über Datenschutz, der nur Stärken aufzählt, verdient kein Vertrauen. Hier sind die Grenzen, die Pando selbst nennt oder die im Code stehen.
- Kein Hosting in der EU. Die Trust-Seite: »Pando is not EU-hosted and is not beyond the reach of the US CLOUD Act.« Pando läuft bei Cloudflare, Inc., auf einem weltweiten Netz.
- Technischer Zugriff durch den Betreiber. Die Datenschutzerklärung, Abschnitt 6: »Für den Betrieb und die Fehlersuche kann ein Konto mit Betreiberrechten auf Inhalte zugreifen.« Und weiter: »Wir tun das nicht ohne Anlass, aber technisch ist es möglich, und wir schreiben es hierhin, statt Ihnen zu sagen, niemand außer Ihnen könne Ihre Notizen lesen.«
- Keine eigene Verschlüsselung. Die Verschlüsselung auf dem Transportweg und im Ruhezustand ist laut derselben Stelle »eine Eigenschaft dieser Plattform und nicht unseres eigenen Codes«.
- Tokens ohne Ablauf. Siehe Frage 5.
- Eine Beschreibung. Abschnitt 6 sagt über sich selbst: »Es ist eine Beschreibung und kein Versprechen, dass ein Angriff nicht gelingen kann.«
- Ältere Protokollversionen. Pando handelt die MCP-Versionen 2025-06-18, 2025-03-26 und 2024-11-05 aus. Die Regeln oben stammen aus den neueren Revisionen 2025-11-25 und 2026-07-28. Verglichen habe ich einzelne Regeln, nicht, ob Pando eine dieser Revisionen vollständig umsetzt.
Wenn die Antworten tragen
Dann verbinden Sie Claude oder ChatGPT über die Verbindungsseite. Dort steht eine einzige Adresse, https://pando.ink/mcp, und installieren müssen Sie nichts. Wenn die Antworten nicht tragen, ist auch das ein Ergebnis, und die sechs Fragen passen auf jeden anderen Anbieter genauso. Für alles Rechtliche gilt die Datenschutzerklärung.